Новости кибербезопасности
Будьте в курсе последних инцидентов, уязвимостей и изменений в ландшафте угроз. Мы освещаем утечки данных, ransomware-кампании, критические CVE и регуляторные новости — с контекстом, что это значит для вас и как защититься.
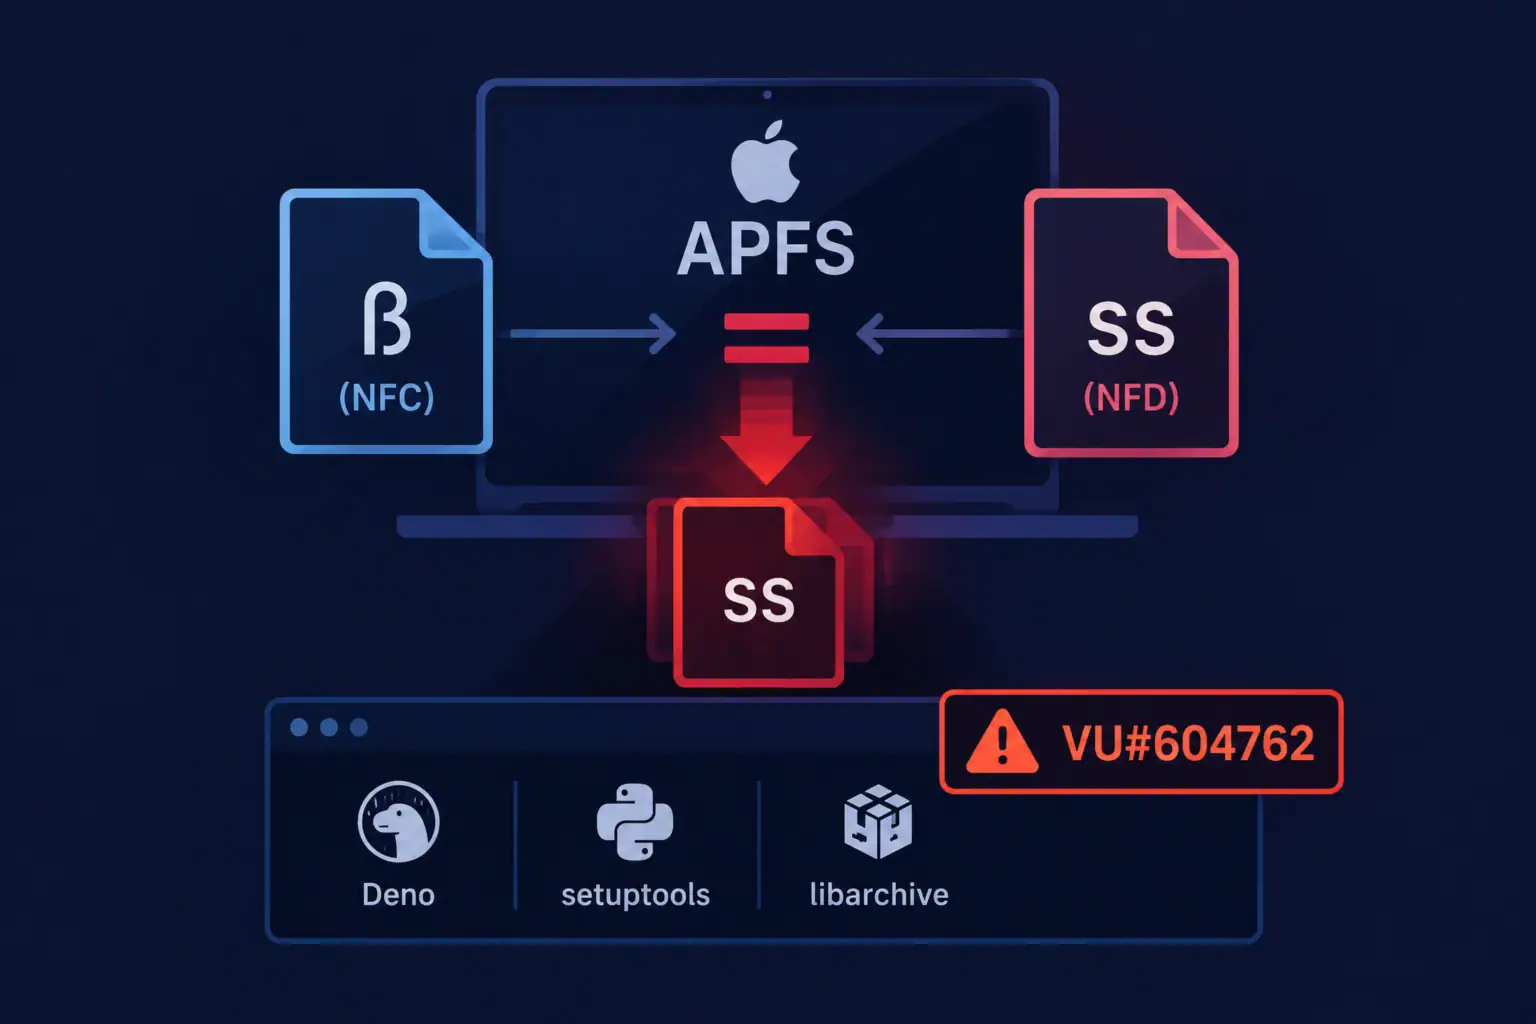
Коллизии Unicode-нормализации на macOS позволяют обходить защиту в Deno, setuptools, go-slug и libarchive
CERT/CC опубликовал координированное уведомление VU#604762, описывающее класс уязвимостей, связанных с расхождением между тем, как файловая система Apple (APFS) разрешает пути, ...
CVE-2026-65339: приложения на iPhone могли записывать звук после отказа в доступе к микрофону
Исправленная уязвимость CVE-2026-65339 в аудиоподсистеме Apple позволяла песочничному приложению на iPhone и iPad записывать звук через микрофон даже после того, ...
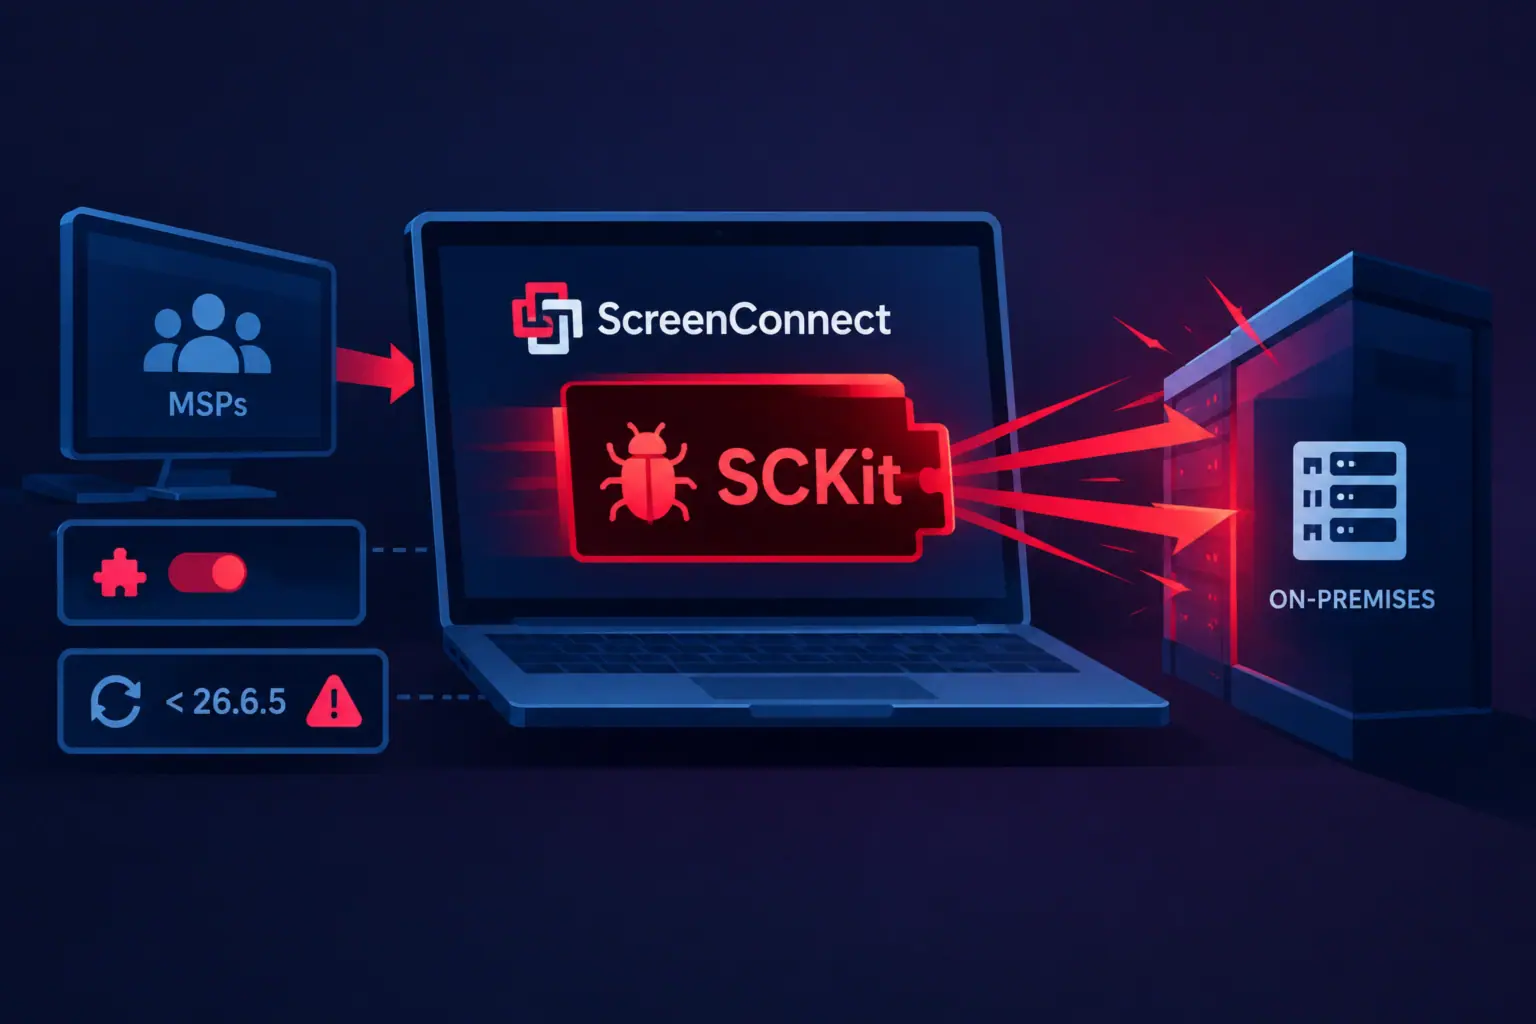
ConnectWise завершила расследование, но атаки SCKit на необновлённые ScreenConnect продолжаются
ConnectWise объявила о завершении расследования несанкционированного доступа к партнёрским средам ScreenConnect, однако предупредила: атаки на локальные (on-premises) инсталляции продолжаются там, ...
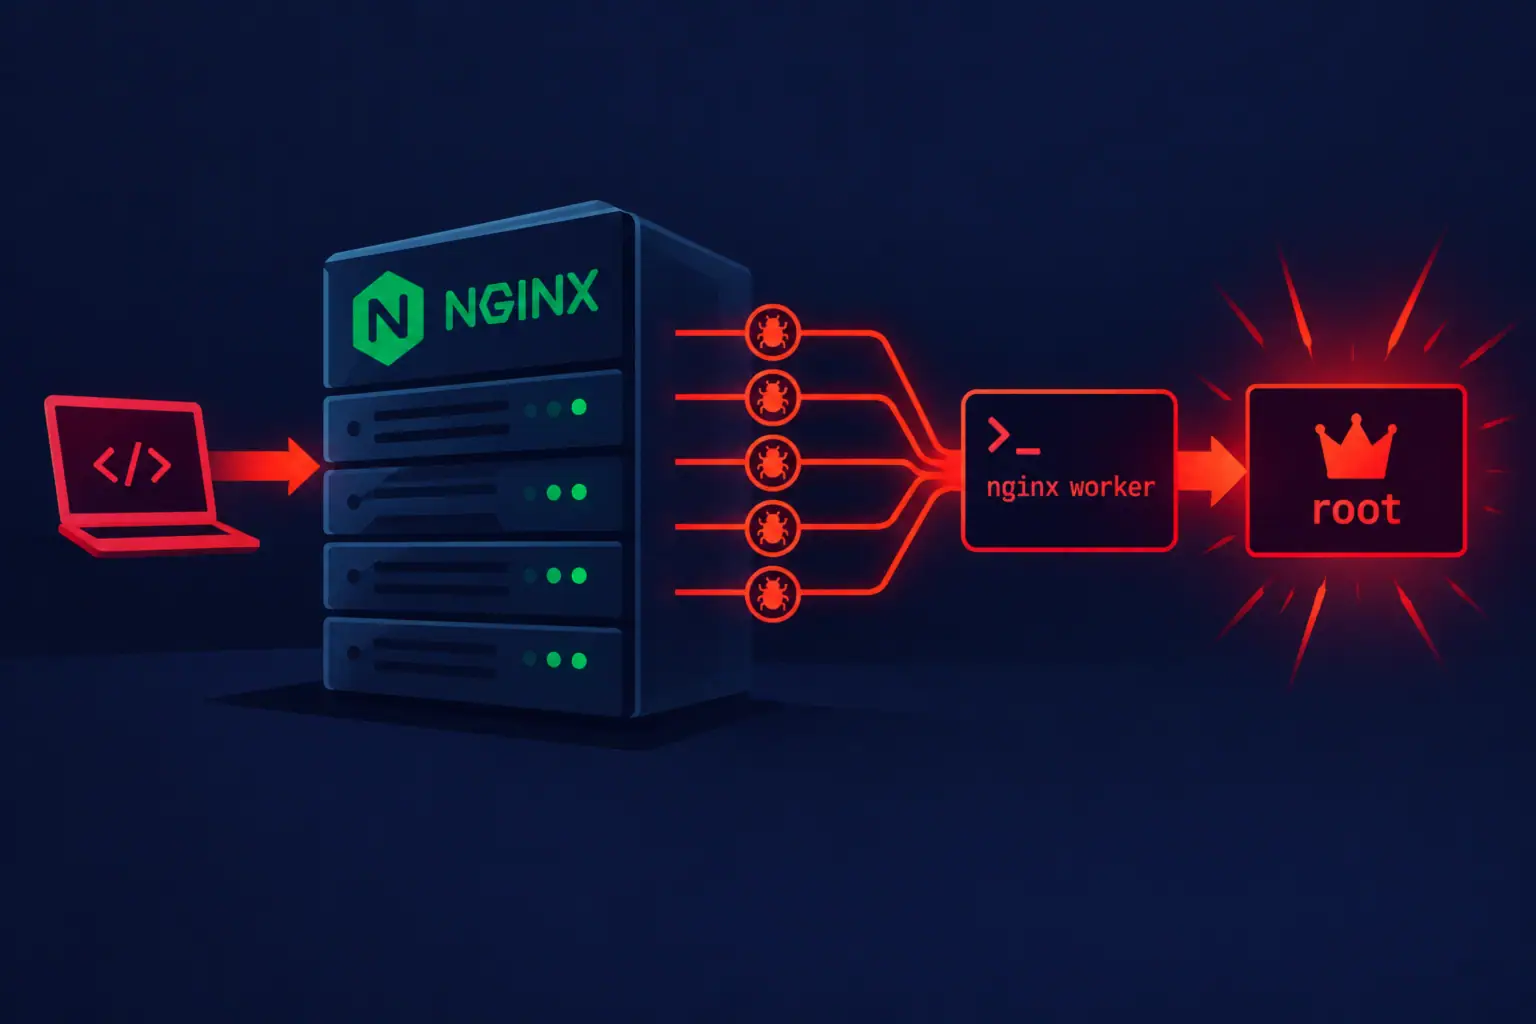
Пять уязвимостей удалённого выполнения кода в nginx позволяют получить root через цепочку с ядром Linux
18 ноября 2026 года команда nginx выпустила версии nginx 1.31.9 (mainline) и 1.30.7 (stable), закрывающие десять уязвимостей, пять из которых, ...
Google закрыла восьмую zero-day уязвимость в Chrome — use-after-free в XML-компоненте
Google Chrome получил экстренное обновление, закрывающее уязвимость нулевого дня CVE-2026-125350 — ошибку типа use-after-free в XML-компоненте браузера, которая, по данным ...
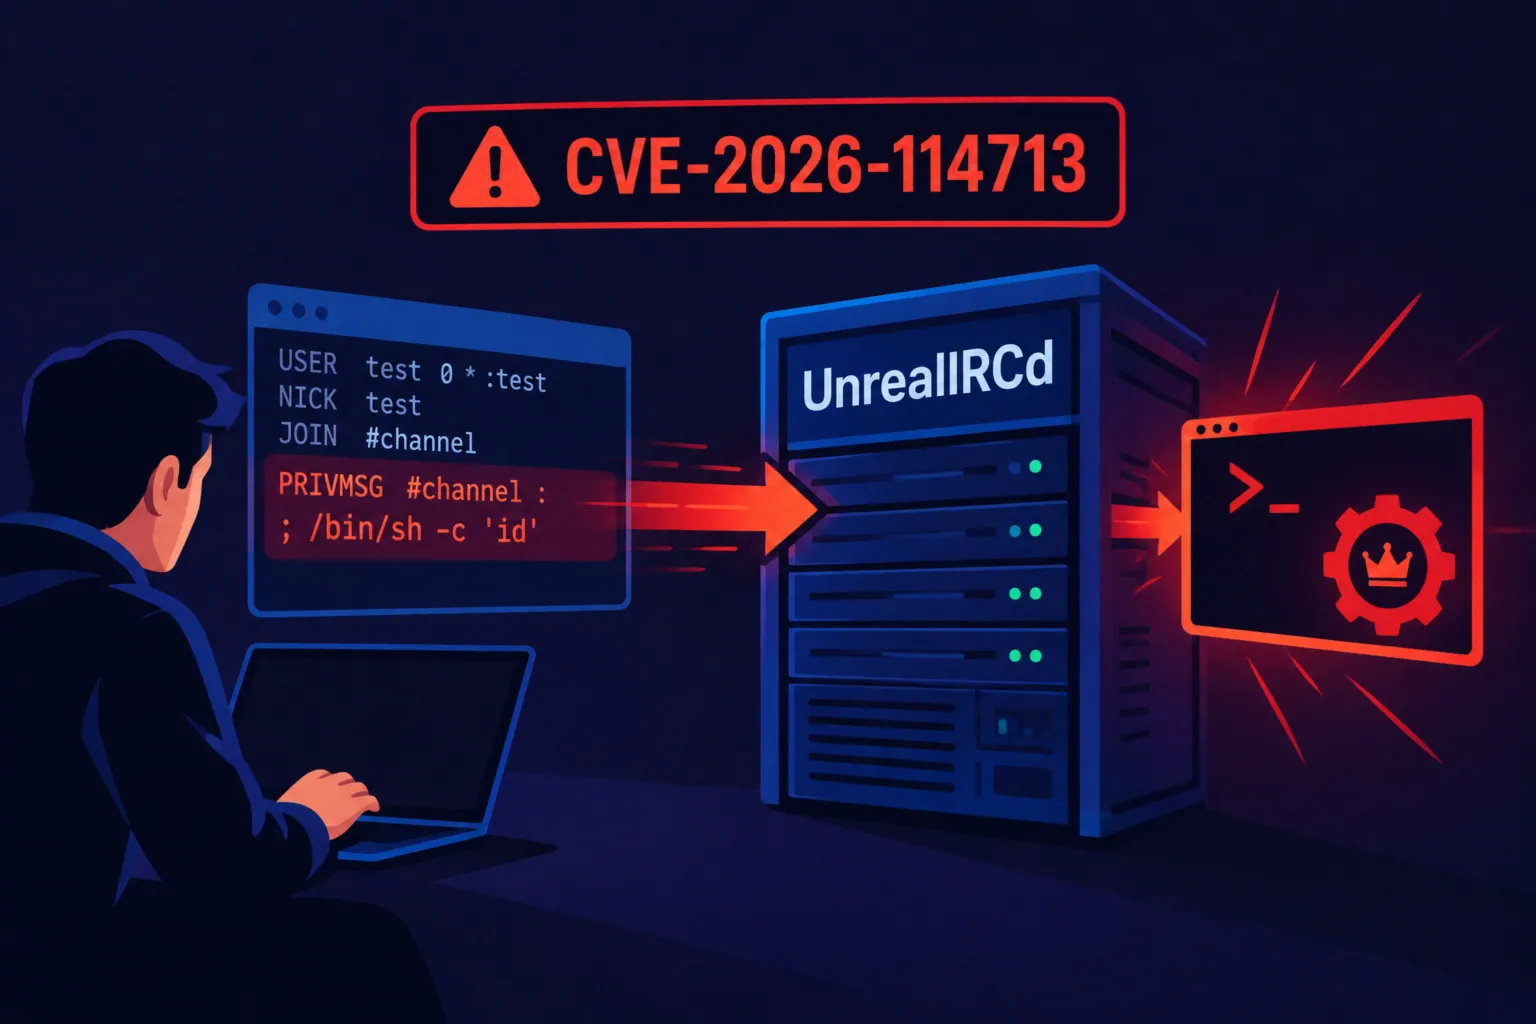
Критическая уязвимость в UnrealIRCd позволяет выполнять команды с привилегиями сервера — эксплуатация уже идёт
Агентство CISA 13 ноября 2026 года внесло уязвимость CVE-2026-114713 в каталог известных эксплуатируемых уязвимостей (KEV) после сообщений об активной эксплуатации. ...
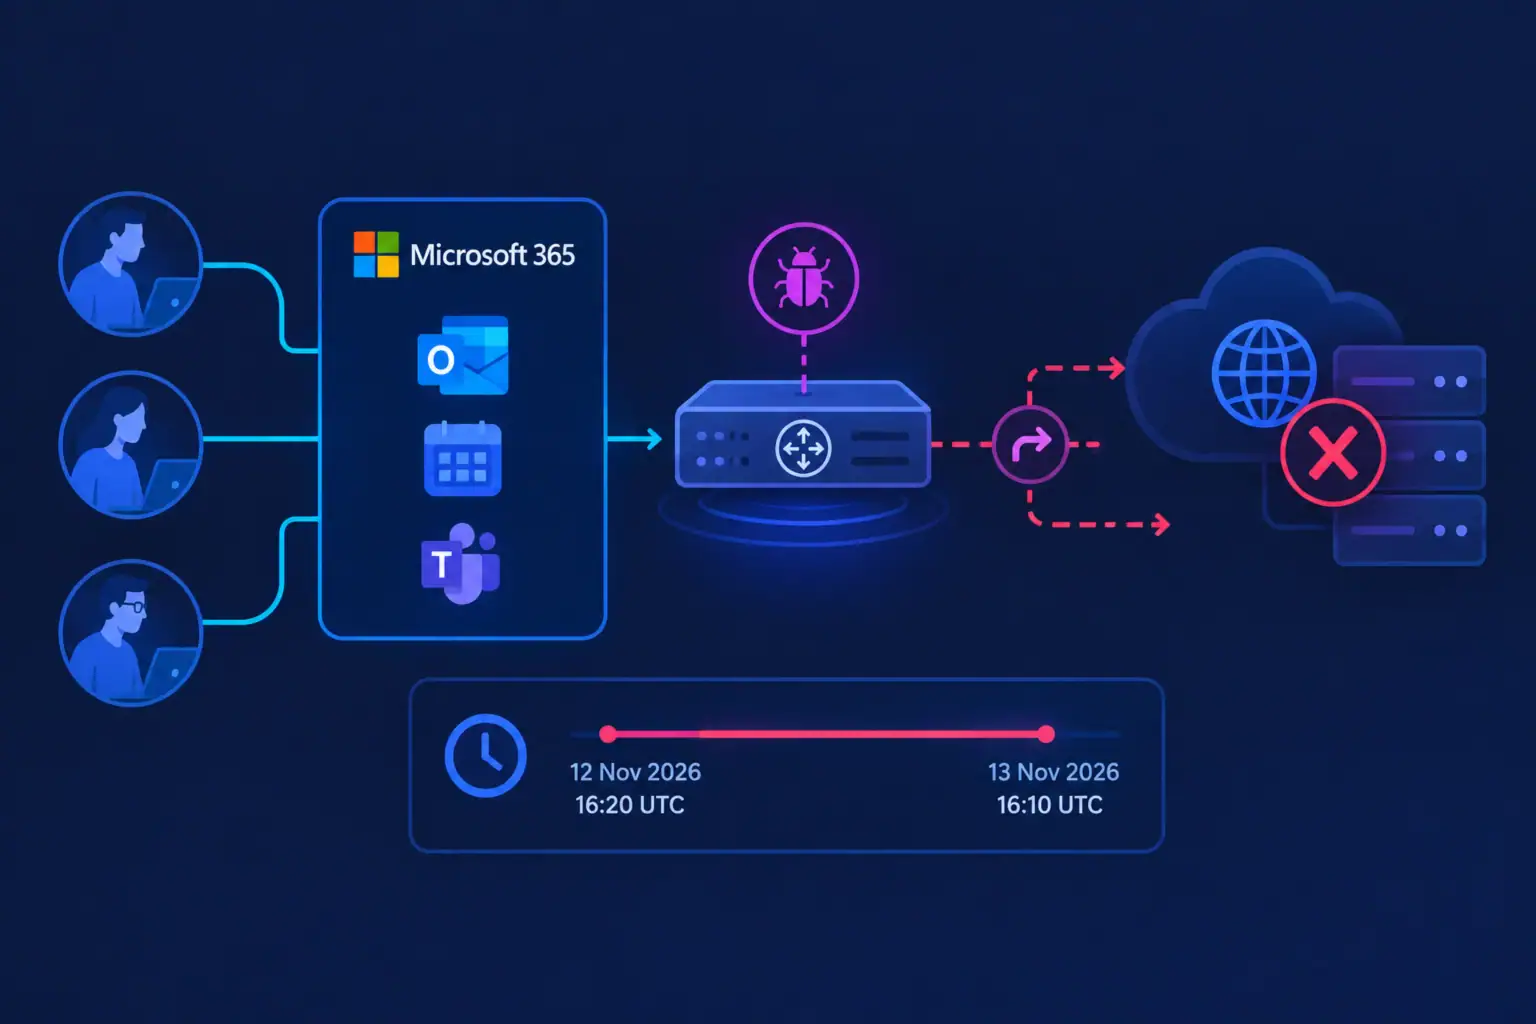
Каскадный отказ Microsoft 365 на сутки — как сочетание трёх факторов обрушило 80% шлюзов
12 ноября 2026 года глобальный сбой Microsoft 365 оставил без доступа к корпоративной почте, календарям и смежным сервисам миллионы пользователей ...
CERT/CC предупреждает о переполнении кучи в просмотрщиках TightVNC и UltraVNC через вредоносный VNC-сервер
CERT/CC опубликовал бюллетень VU#644655, описывающий уязвимость переполнения буфера в куче (CVE-2026-128321) в компоненте декодирования Tight JPEG просмотрщиков TightVNC Windows Viewer ...
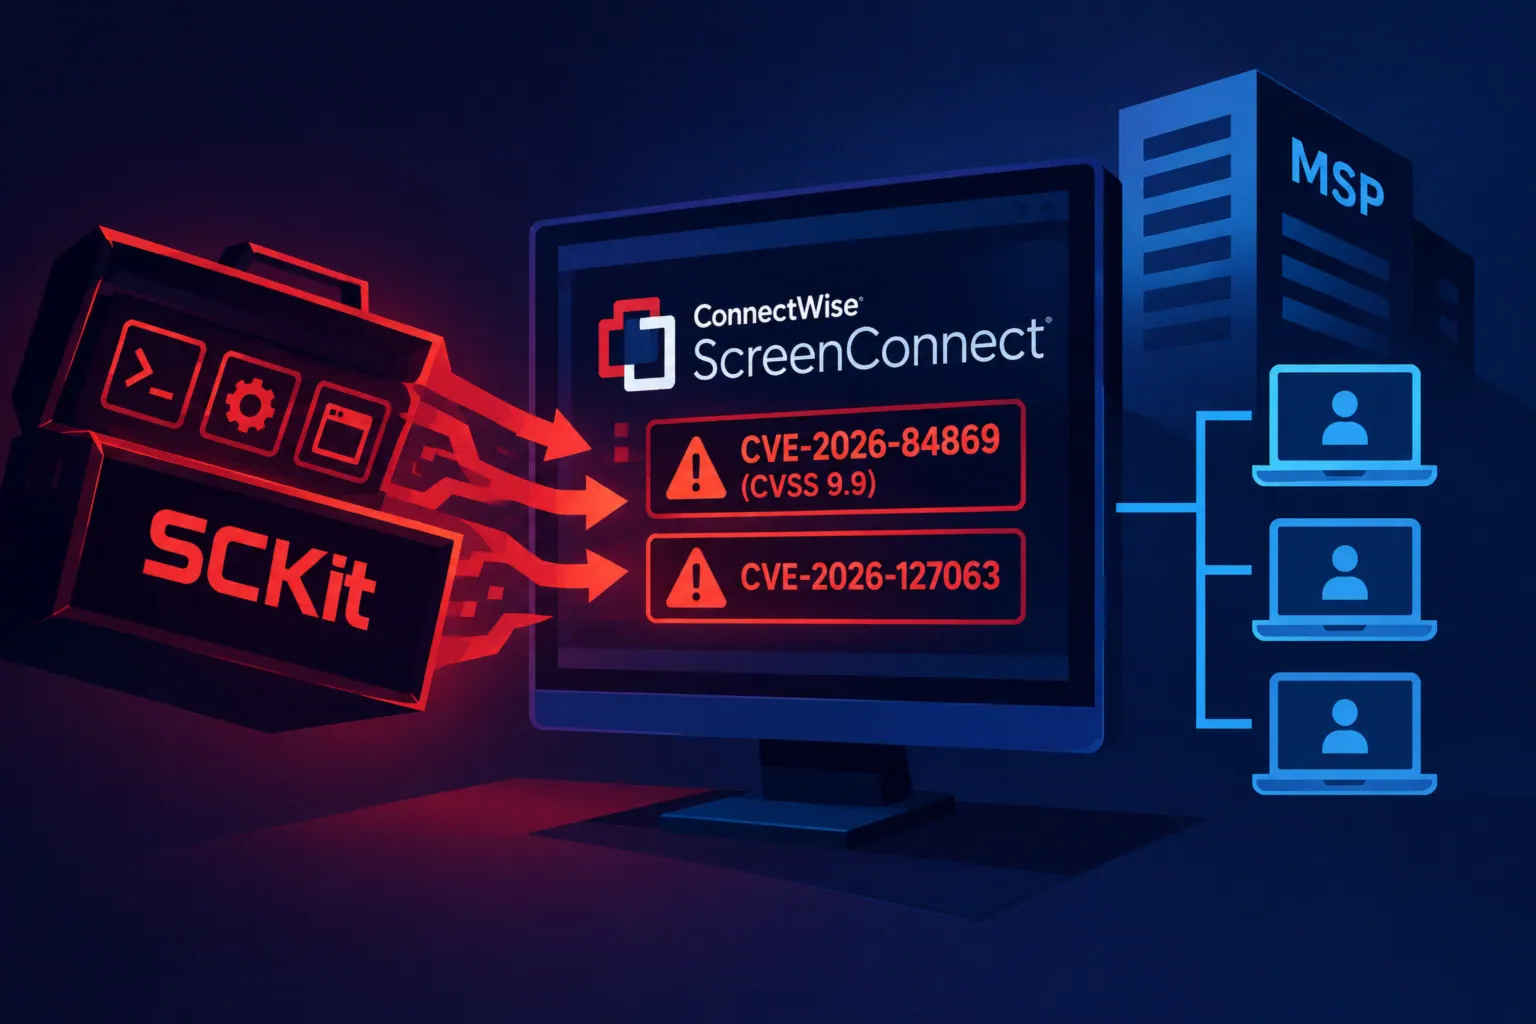
SCKit превращает сессии ScreenConnect в путь компрометации MSP-провайдеров — две уязвимости, два трека реагирования
Исследователи из Blackpoint Cyber и Huntress раскрыли детали активной кампании с использованием набора инструментов SCKit, нацеленной на развёртывания ConnectWise ScreenConnect ...
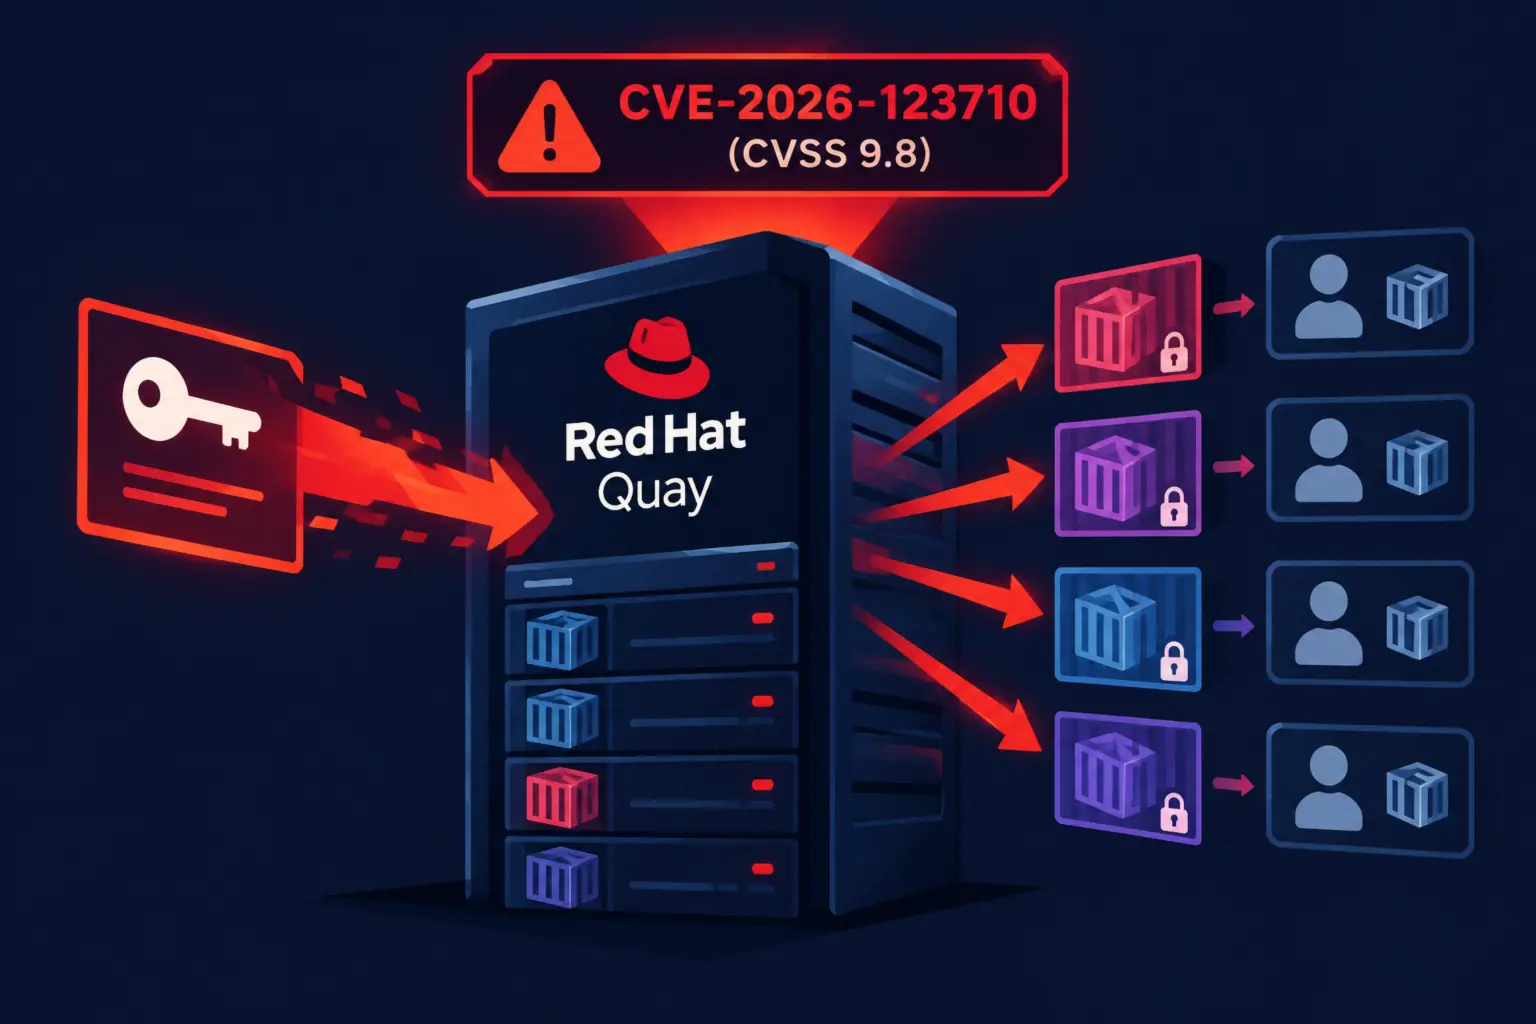
Две критические уязвимости в Red Hat Quay позволяют читать и подменять приватные контейнерные образы
Red Hat раскрыла две критические уязвимости в контейнерном реестре Red Hat Quay, каждая из которых позволяет атакующему получить полный доступ ...