Cybersicherheit Nachrichten
Bleiben Sie über die neuesten Cybersicherheitsvorfälle, Schwachstellen und Bedrohungen informiert. Wir berichten über Datenlecks, Ransomware-Kampagnen, kritische CVEs und regulatorische Updates – mit Kontext, was das für Sie bedeutet und wie Sie sich schützen können.
CVE-2026-124194 — Spoofing-Schwachstelle in Microsoft Outlook mit bestätigter Ausnutzung
Microsoft berichtet über die aktive Ausnutzung der Schwachstelle CVE-2026-124194 in Microsoft Office Outlook. Das Problem gehört zur Klasse des Spoofing: ...
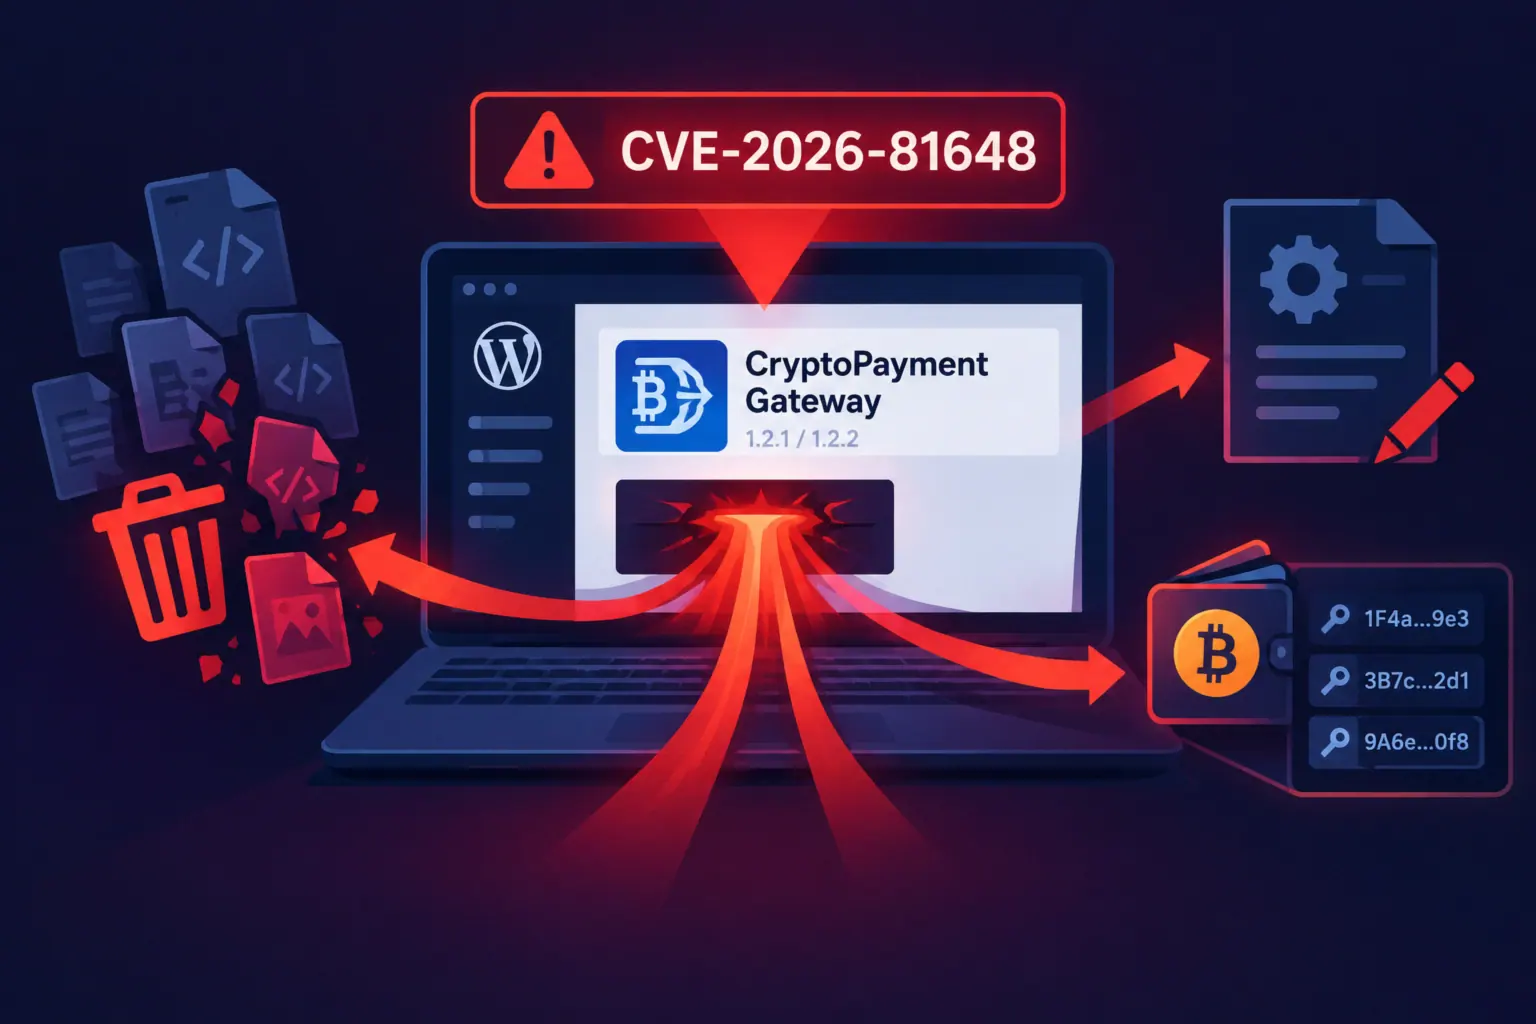
Ungepatchte Schwachstelle im WordPress-Plugin CryptoPayment Gateway legt Wallet-Zugangsdaten offen
Die kritische Schwachstelle CVE-2026-81648 mit einer Bewertung von CVSS 10.0 wurde im WordPress-Plugin CryptoPayment Gateway in den Versionen 1.2.1 und ...
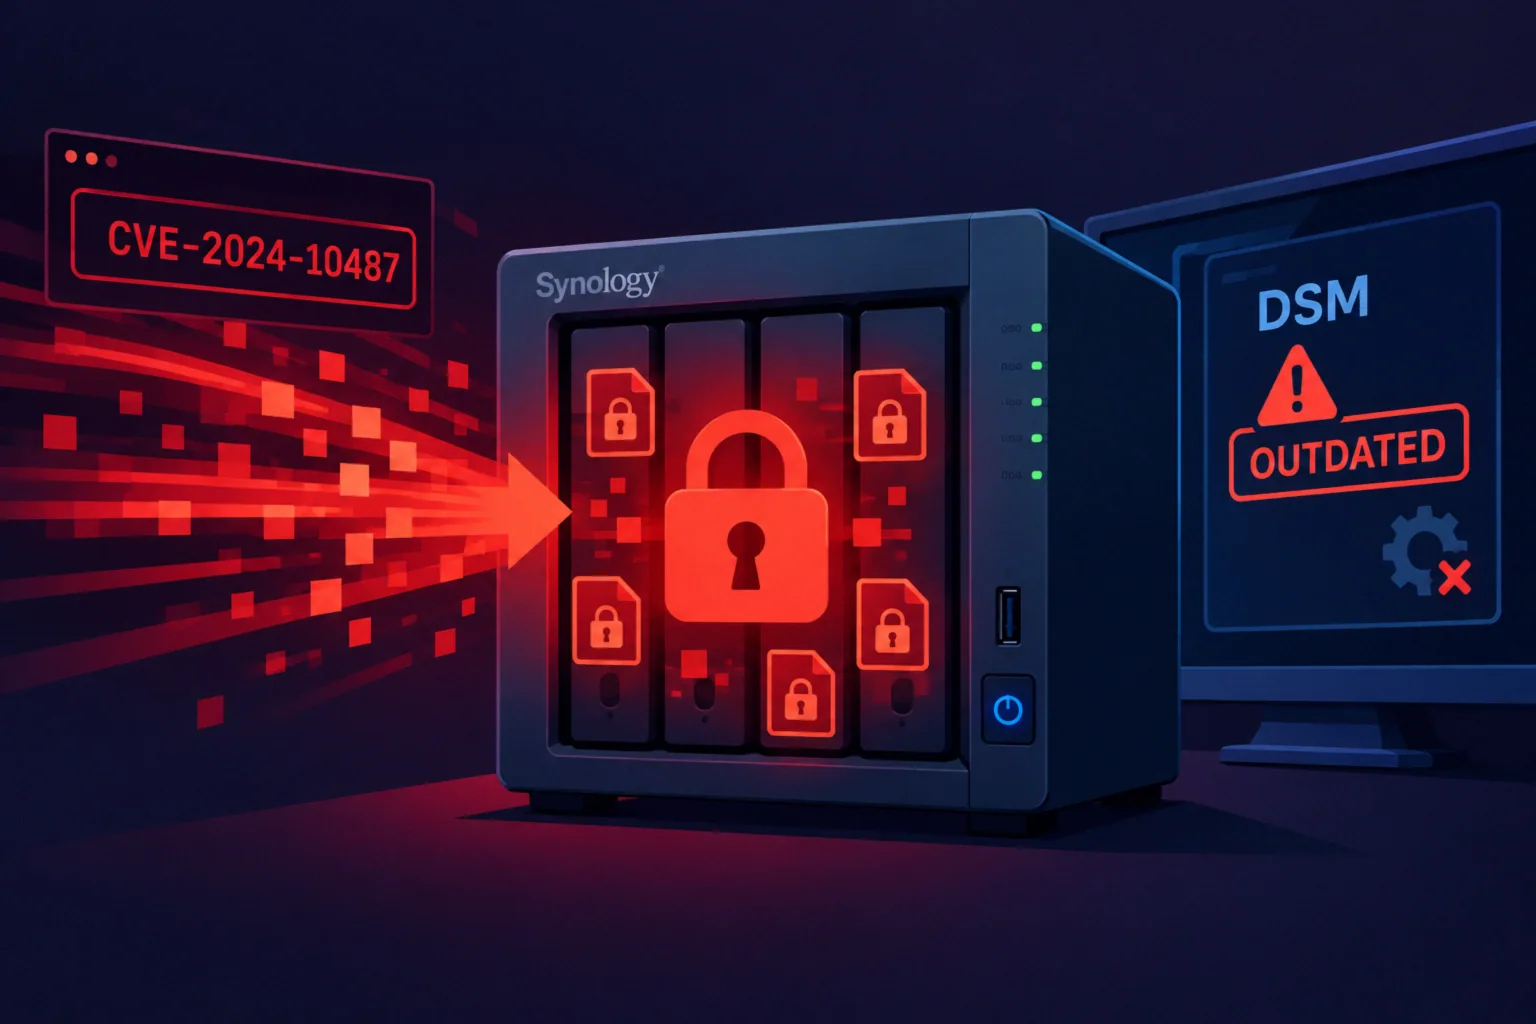
Synology bestätigt Ransomware-Angriffe auf NAS-Geräte mit veralteten DSM-Versionen
Am 29. Oktober 2026 hat das taiwanische Unternehmen Synology bestätigt, dass Angreifer eine Schwachstelle ausnutzen, die bereits im Dezember 2024 ...
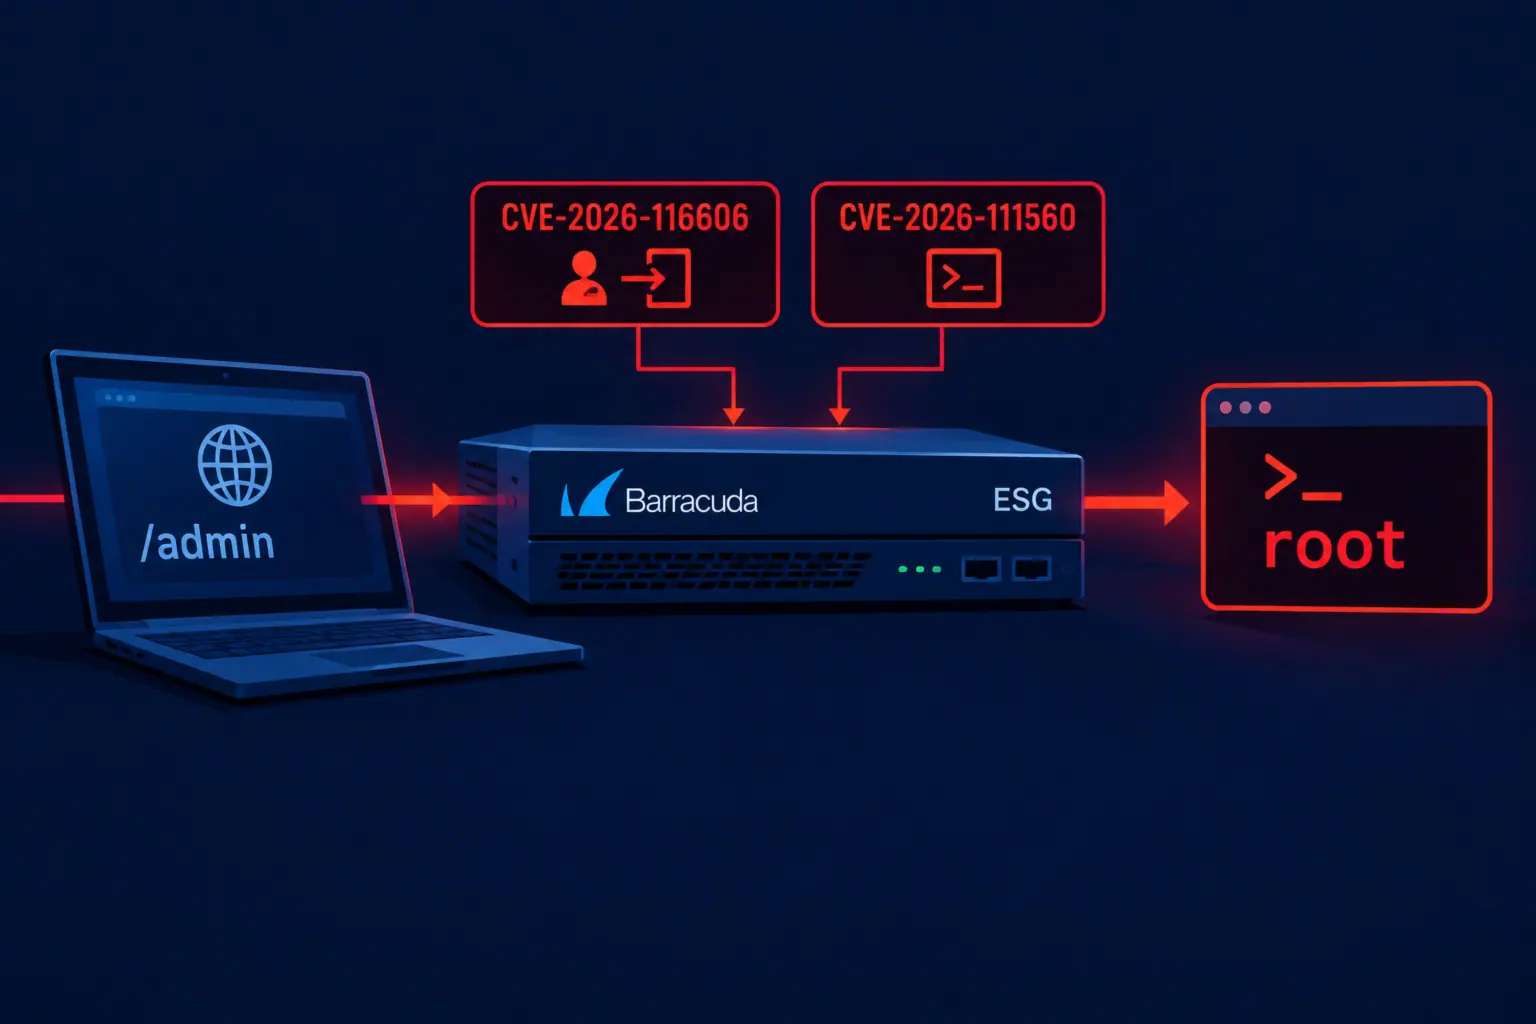
Zwei Schwachstellen in Barracuda-Produkten ermöglichen bei verketteter Ausnutzung Root-Zugriff
Das Unternehmen Barracuda hat am 2. November 2026 einen Sicherheitshinweis veröffentlicht, in dem zwei Schwachstellen in seinen Produkten beschrieben werden: ...
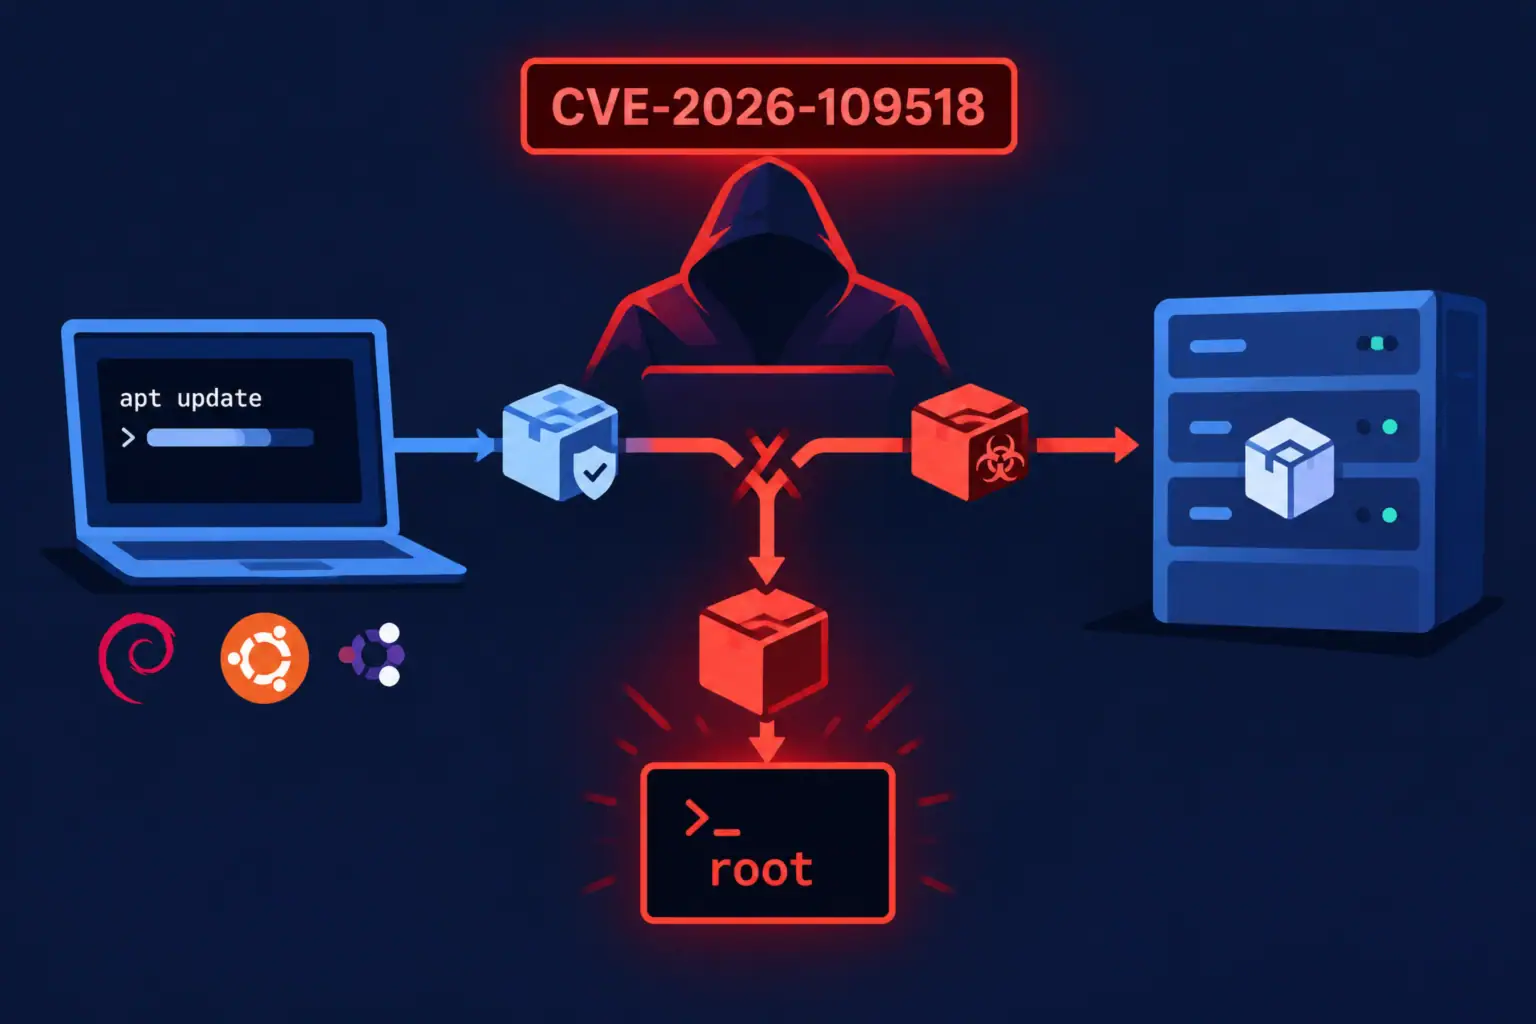
Schwachstelle in APT ermöglicht Austausch verifizierter Pakete und Codeausführung mit Root-Rechten
Die kritische Schwachstelle CVE-2026-109518 im Paketmanager APT ermöglicht es einem Angreifer, der den HTTP-Verkehr zwischen Client und Repository abfangen kann, ...
Schwachstelle CVE-2026-83844 in Windows Paint: Behebung nur über den Microsoft Store verfügbar
Microsoft hat einen Patch für die Schwachstelle CVE-2026-83844 in Windows Paint veröffentlicht, die die Remote Code Execution von beliebigem Code ...
CISA nimmt die WordPress-Core-Schwachstelle CVE-2026-119977 in den KEV-Katalog auf – was über die Ausnutzung bekannt ist
Die Behörde CISA hat am 3. November 2026 die Schwachstelle CVE-2026-119977 in den Katalog der bekannten, aktiv ausgenutzten Schwachstellen (KEV) ...
CVE-2026-98432: use-after-free in IPv4 TCP des Linux-Kernels – Patches, unterschiedliche Bewertungen und temporäre Maßnahmen
Die Schwachstelle CVE-2026-98432 im IPv4-TCP-Netzwerkstack des Linux-Kernels ermöglicht es einem entfernten, nicht authentifizierten Angreifer, durch eine Race Condition bei der ...
Schwachstelle in OpenSSH und musl libc erlaubt Login ohne Passwort über extrem lange Zeichenkette
Eine Schwachstelle im Zusammenspiel von OpenSSH und der Bibliothek musl libc ermöglicht es einem Angreifer, sich in ein Konto mit ...
SonicWall wird kritische Schwachstellen in EOL-Versionen von GMS nicht beheben – was Organisationen tun sollten
Das Unternehmen SonicWall hat den Sicherheitshinweis SNWLID-2026-0019 veröffentlicht, in dem zwei Schwachstellen in der zentralen Management-Plattform Global Management System (GMS) ...