Дослідники з Blackpoint Cyber та Huntress розкрили деталі активної кампанії з використанням набору інструментів SCKit, націленої на розгортання ConnectWise ScreenConnect — платформи віддаленого доступу, яку широко використовують MSP-провайдери. Кампанія зачіпає дві окремі вразливості: критичну клієнтську вразливість CVE-2026-84869 (CVSS 9.9) у самому ScreenConnect і дефект автентифікації CVE-2026-127063 (CVSS 9.3) у сторонньому розширенні RMM+. За даними Huntress, станом на 11 листопада 2026 року зафіксовано щонайменше 288 уражених хостів у 48 організаціях, а 13 листопада — ще 205 хостів у 41 організації. Раніше ми вже писали про цю вразливість у контексті поширення VBScript-навантажень — тепер її використовують у значно складнішому інструментарії.
Дві вразливості — два вектори
Інцидент принципово важливо розглядати як два окремі вектори, що потребують незалежних заходів реагування. Оновлення клієнта ScreenConnect не усуває проблему розширення RMM+, і навпаки.
CVE-2026-84869: клієнтська вразливість ScreenConnect
Згідно з бюлетенем ConnectWise, вразливість пов’язана з відсутністю авторизації (CWE-862) та некоректним керуванням привілеями (CWE-269) на боці клієнта ScreenConnect. Вона дозволяє зловмиснику передавати та виконувати файли через активну віддалену сесію без авторизації або підтвердження з боку хоста. Серверна частина ScreenConnect не зачеплена. Уразливі версії до 26.6.5; виправлення доступне, починаючи з версії 26.6.5. Вразливість внесено до каталогу CISA KEV 11 вересня 2026 року з крайнім терміном усунення для федеральних агентств 14 вересня 2026 року.
CVE-2026-127063: дефект автентифікації RMM+
Окрема проблема стосується стороннього розширення RMM+ для ScreenConnect. Згідно з бюлетенем ConnectWise, розширення використовує статичний API-секрет за замовчуванням (CWE-1392, Use of Default Credentials). За даними Huntress, у версіях 1.0.31 та 1.0.32 розширення приймало порожній ключ доступу, якщо адміністратор не налаштував власний, що дозволяло виконувати команди на керованих агентах в обхід стандартних механізмів автентифікації ScreenConnect, включно з багатофакторною автентифікацією. RMM+ працює незалежно від облікових записів, ролей і контролів автентифікації ScreenConnect. Виправлену версію RMM+ на момент публікації не випущено — ConnectWise рекомендує негайно вимкнути розширення.
Як працює SCKit
За даними Blackpoint Cyber, ланцюжок атаки використовує вбудовану функціональність Run Command платформи ScreenConnect для виконання команд. Послідовність включає:
- Перевірку наявності існуючої інсталяції ScreenConnect
- Завантаження та запуск шкідливого MSI-інсталятора (
sc.msi) - Доставку пакетного скрипта-дропера (
sckit-run.bat) - Звернення до сервера керування
ns.mo7sen[.]devдля отримання PowerShell-декодера (sckit-decoder.ps1) - Розгортання компонентів SCKit, зокрема встановлення двох несанкціонованих клієнтів ScreenConnect Access для забезпечення постійного доступу
Команди виконувалися через наявні агенти ScreenConnect у контексті NT AUTHORITY\\SYSTEM, що усувало потребу в окремому механізмі виконання на кожній машині.
RelayTrap: спроба зворотного поширення
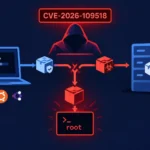
Найдосить помітний компонент SCKit — модуль RelayTrap. Він намагається використати техніку передавання файлів від гостя до хоста, пов’язану з CVE-2026-84869, підміняючи легітимного клієнта ScreenConnect Guest і надсилаючи шкідливе навантаження назад на робочу станцію техніка, який підключається для розслідування підозрілої активності. У разі успіху шкідлива програма намагається витягти автентифіковані сесії браузера техніка (cookie .ASPXAUTH) з локальних даних і пам’яті процесів, щоб поширити атаку на інші керовані кінцеві точки.
Критично важливий нюанс: за даними обох дослідницьких колективів, на момент публікації не зафіксовано успішного виконання зворотного поширення на робочу станцію техніка та обходу патча версії 26.6.5. Етап крадіжки сесій вимагає виконання коду безпосередньо на робочій станції техніка і не є вразливістю віддаленого розкриття cookie.
Початковий вектор доступу: запитання без відповіді
Початковий вектор проникнення залишається непідтвердженим. За словами аналітика Blackpoint Невана Біла, розширення RMM+ розглядається як імовірний шлях початкового доступу, однак достатніх доказів для підтвердження цього немає. Blackpoint також повідомляє, що не виявила технічного зв’язку між вимкненими розширеннями ConnectWise і компонентами SCKit. ConnectWise у своїй заяві зазначила, що попередня оцінка передбачає зловживання сторонніми розширеннями, встановленими в середовищах партнерів. Атрибуція до будь-якого відомого угруповання не встановлена.
Індикатори компрометації
Дослідники виділили такі IOC для виявлення:
Домени та URL:
ns.mo7sen[.]devsc.payproofkit[.]comcdn007-digitaldownloads[.]comsoxnewwork.homedns[.]orgnewnewnew.gotdns[.]org007[.]from-ak[.]com
185.99.255[.]28185.241.211[.]197155.94.150[.]39
Артефакти на хості: несанкціоновані вторинні клієнти ScreenConnect, активність Run Command і Shared Toolbox, каталог C:\\ProgramData\\RelayTrap, згенеровані файли формату k<32-hex>.ps1.
Рекомендації щодо реагування
MSP-провайдерам необхідно вести два паралельні треки реагування:
- Оновлення клієнтів ScreenConnect до версії 26.6.5 або новішої на всіх керованих кінцевих точках. Для локальних розгортань ConnectWise рекомендує оновлення; вимкнення дозволів TransferFiles є лише тимчасовим заходом.
- Негайне вимкнення розширення RMM+ — виправлену версію не випущено, і оновлення клієнта ScreenConnect не усуває вразливість розширення.
- Аудит керувальної інфраструктури: перевірка наявності несанкціонованих інсталяцій ScreenConnect Access, аналіз історії адміністративних команд, перевірка робочих станцій техніків і браузерних сесій — особливо якщо персонал підтримки вже підключався до підозрілої системи.
- Посилення захисту операторських сесій: посилення валідації сесій і запровадження додаткової автентифікації для масових адміністративних дій.
Хоча повний ланцюжок атаки SCKit — від компрометації кінцевої точки через зараження робочої станції техніка до поширення по всій клієнтській базі MSP — поки що не був реалізований на практиці, сам інструментарій демонструє цілеспрямовану архітектуру для експлуатації довірчих відносин у моделі керованого обслуговування. Дві ключові дії просто зараз: оновити клієнти ScreenConnect до 26.6.5+ і вимкнути розширення RMM+ до виходу виправленої версії. Розслідування має охоплювати не лише кінцеві точки, а й усю керувальну інфраструктуру — сесії, робочі станції техніків і історію команд.