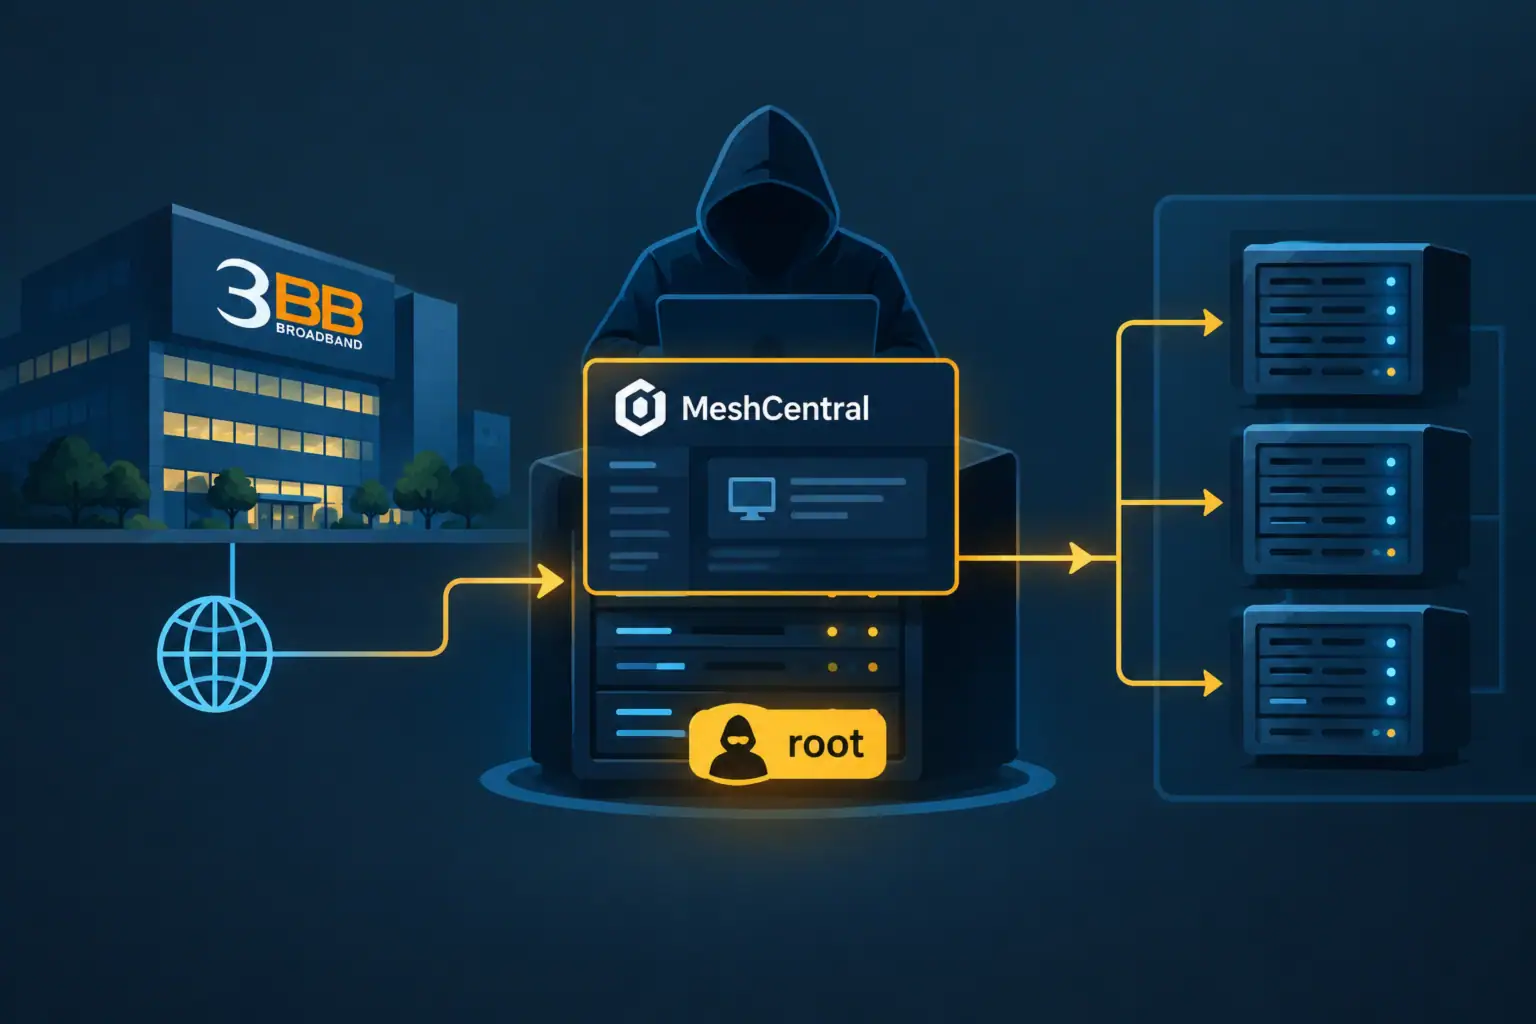
Компанія Hunt.io, що спеціалізується на аналізі загроз, виявила активне вторгнення у мережу 3BB — одного з найбільших широкосмугових провайдерів Таїланду. За даними дослідників, зловмисник отримав повний адміністративний контроль (root) над внутрішніми серверами компанії та використав легітимний інструмент віддаленого керування MeshCentral як прихований бекдор. Основною ціллю атаки, за повідомленнями, були бази даних RADIUS — системи, що зберігають облікові дані абонентів для підключення до інтернету. Водночас факт успішної крадіжки даних підписників не підтверджено.
Як виявили вторгнення
За даними Hunt.io, 3 червня 2026 року дослідники зафіксували відкритий сервер зловмисника, який містив 298 файлів у 30 директоріях: скрипти експлуатації, інструменти підвищення привілеїв, конфігурацію MeshCentral та інвентарний список скомпрометованих машин. Інструменти запускалися з комп’ютера всередині мережі 3BB, а операція на момент виявлення все ще була активною.
Тактика зловмисника
Персистентність через MeshCentral
MeshCentral — безплатний інструмент, який ІТ-команди зазвичай використовують для віддаленого адміністрування. Зловмисник сконфігуровував його як прихований бекдор: агенти звітували керівному серверу на домені www.ayuthayatech[.]com у групі пристроїв TH-3BB. Згідно з відновленим списком пристроїв, кілька машин були підключені й працювали з root-привілеями, що вказує на активний адміністративний контроль на момент експорту інвентаря.
Окремий скрипт очищення був написаний так, щоб видаляти логи та інші інструменти атакувальної сторони, навмисно зберігаючи агент MeshCentral — забезпечуючи збереження доступу після зачистки слідів.
Латеральне переміщення та збір даних
Відновлені скрипти, за даними Hunt.io, виконували перебір паролів по SSH проти більш ніж 55 внутрішніх хостів, зондували внутрішній портал продажів 3BB (agent.3bb.co[.]th) та шукали на скомпрометованих машинах збережені паролі, облікові дані баз даних і SSH-ключі. Інші скрипти могли встановлювати вебшелли та додавати SSH-ключі як резервні канали доступу.
Цільові бази RADIUS
Скрипти на сервері були націлені на копіювання баз даних RADIUS — систем автентифікації, що зберігають логіни та паролі абонентів широкосмугового доступу. Важливо підкреслити: наявні докази підтверджують націленість на ці бази, але не підтверджують факт успішної ексфільтрації даних.
Можливий зв’язок із Jasmine
На сервері було виявлено чинний VPN-сертифікат від систем 3BB та активні сесії для сервісів мережі Jasmine — компанії, частиною якої раніше була 3BB і з якою досі розділяє інфраструктуру. Hunt.io зазначає, що це вказує на можливу роботу зловмисника проти обох організацій, однак компрометація самої Jasmine не підтверджена.
Питання початкового доступу та CVE-2024-21762
Спосіб початкового проникнення в мережу 3BB не встановлено. На сервері знаходився повний набір інструментів для атаки на шлюз FortiGate SSL-VPN (mail.3bb.co[.]th), включно з експлойтом для CVE-2024-21762 — критичної вразливості запису за межі буфера у FortiOS з оцінкою CVSS 9.8, що дає змогу виконати довільний код без автентифікації. Цільовий шлюз працював на вразливій версії прошивки.
Тут існує розбіжність в оцінках: Hunt.io у своєму звіті повідомляє про успішне виконання коду через експлойт із зворотним підключенням до сервера зловмисника, тоді як новинне висвітлення вказує, що відновлені докази не підтверджують, що експлойт спрацював або став вектором проникнення. Незалежного підтвердження жодної з позицій не знайдено. Найбільш виважена оцінка: інструментарій для FortiGate був найбільш розвиненою частиною набору і демонструє можливості та наміри зловмисника, але питання початкового доступу залишається відкритим.
Сама вразливість CVE-2024-21762 зачіпає широкий спектр версій FortiOS (від 6.0.x до 7.4.2) та FortiProxy (від 1.0.x до 7.4.2). CISA внесла її до каталогу відомих експлуатованих вразливостей ще в лютому 2024 року на підставі підтвердженої експлуатації в дикій природі. Раніше ми вже висвітлювали вразливості в продуктах Fortinet, і цей інцидент підтверджує, що пристрої цього вендора залишаються пріоритетною ціллю для зловмисників.
Оцінка впливу
3BB обслуговує значну частку ринку широкосмугового доступу в Таїланді. Компрометація RADIUS-інфраструктури провайдера такого масштабу потенційно ставить під загрозу облікові дані мільйонів абонентів. Навіть за відсутності підтвердженого витоку сам факт root-доступу до внутрішніх серверів і націленість на автентифікаційні бази створює серйозні ризики: від масового перехоплення трафіку до використання скомпрометованих облікових записів для подальших атак.
Наявність антифорензичних скриптів, які цілеспрямовано знищують сліди при збереженні доступу, вказує на підготовленого зловмисника, зацікавленого в довгостроковій присутності. Атрибуція атаки не встановлена — ні актор, ні угруповання не ідентифіковані.
Рекомендації для захисників
- Патчинг FortiGate SSL-VPN: переконайтеся, що пристрої оновлені й не вразливі до CVE-2024-21762. Згідно з рекомендацією Fortinet, якщо негайне оновлення неможливе — повністю вимкніть SSL-VPN; вимкнення лише вебрежиму не є достатнім заходом.
- Пошук несанкціонованих агентів MeshCentral: перевірте наявність процесів і файлів MeshCentral, які не були встановлені вашою ІТ-командою, а також підключень до невідомих керівних серверів.
- Ротація облікових даних: замініть SSH-ключі, паролі баз даних, RADIUS-паролі, VPN-сертифікати та секрети застосунків. Встановлення патча не видаляє вже встановленого агента і не скидає вже скопійований пароль.
- Полювання на приховані канали доступу: шукайте неочікувані SUID-файли, вебшелли, змінені SSH-ключі та заново встановлене ПЗ для віддаленого керування.
- Збереження логів: забезпечте збереження журналів та артефактів до початку очищення — скрипт зловмисника був спеціально написаний для їх знищення.
Індикатори компрометації
- IP-адреса: 92.63.180[.]133 (порт 8888 — відкрита директорія, порт 9443 — зворотне підключення експлойта)
- Домен C2: www.ayuthayatech[.]com (керівний сервер MeshCentral)
- Група MeshCentral: TH-3BB
- Шляхи персистентності:
/usr/local/bin/.rc,/usr/local/mesh_services/meshagent/ - Вебшелли:
/var/www/html/info.php,/var/www/dashboard/.r.php - Цільові хости: mail.3bb.co[.]th (FortiGate SSL-VPN), agent.3bb.co[.]th (внутрішній портал)
Цей інцидент наочно демонструє, чому одного лише патчингу периметральних пристроїв недостатньо: за наявності root-доступу, встановлених агентів персистентності та антифорензичних скриптів відновлення вимагає повного аудиту інфраструктури, ротації всіх потенційно скомпрометованих облікових даних і цілеспрямованого пошуку прихованих каналів повернення. Організаціям, які використовують FortiGate SSL-VPN, слід негайно перевірити статус патчингу CVE-2024-21762 та провести пошук несанкціонованих агентів віддаленого керування у своїх мережах.