Cisco випустила оновлення безпеки для CVE-2026-76418 — вразливості високого рівня серйозності (CVSS 8.6) у програмному забезпеченні Secure Firewall ASA та FTD, яка, за даними компанії, уже експлуатується зловмисниками. Вразливість дає змогу неавтентифікованому віддаленому зловмиснику спричинити перезавантаження міжмережевого екрана через спеціально сформований запит до служби SSL VPN віддаленого доступу, що призводить до відмови в обслуговуванні. Одночасно Cisco Talos розкрила діяльність APT-групи UAT-11473, яка експлуатує критичну вразливість CVE-2026-20127 (CVSS 10.0) в Cisco SD-WAN для встановлення спеціалізованого шкідливого фреймворку KeyDrift. Адміністраторам Cisco ASA/FTD із увімкненим SSL VPN і налаштованою вторинною автентифікацією необхідно негайно встановити оновлення або застосувати тимчасові заходи пом’якшення.
CVE-2026-76418: технічна суть і умови експлуатації
Згідно з бюлетенем безпеки Cisco, опублікованим 28 жовтня 2026 року, вразливість спричинена логічними помилками в обробці запитів при налаштованій вторинній автентифікації (secondary authentication) у конфігурації тунельної групи. Зловмисник надсилає спеціально сформований запит під час підключення до SSL VPN віддаленого доступу, що викликає непередбачене перезавантаження пристрою. Критично важливо: успішна VPN-автентифікація для експлуатації не потрібна — достатньо доступності служби SSL VPN ззовні.
Пристрій є вразливим за одночасного виконання трьох умов:
- Встановлено вразливу версію Cisco Secure Firewall ASA або FTD
- Служба SSL VPN віддаленого доступу доступна з мережі
- Вторинна автентифікація налаштована в межах дії тунельної групи
Cisco окремо підкреслює неочевидний нюанс: навіть якщо параметр tunnel-group-list enable вимкнено командою no tunnel-group-list enable, пристрій лишається вразливим, якщо група за замовчуванням DefaultWEBVPNGroup використовує вторинну автентифікацію. Адміністраторам слід перевірити параметр secondary-authentication-server-group у всіх тунельних групах, включно з DefaultWEBVPNGroup.
Cisco повідомляє, що PSIRT дізналася про активну експлуатацію CVE-2026-76418 у жовтні 2026 року, однак подробиці про зловмисників, масштаб кампанії та конкретні жертви не розкрито. Незалежного підтвердження експлуатації на момент публікації не виявлено.
Виправлені версії та тимчасові заходи
Оновлення доступні для таких гілок:
Cisco Secure Firewall ASA:
- 9.16 і раніші — виправлено в 9.16.4.104
- 9.18 — виправлено в 9.18.4.96
- 9.20 — виправлено в 9.20.4.50
- 9.22 — виправлено в 9.22.3.200
- 9.23 — виправлено в 9.23.1.48
- 9.24 — виправлено в 9.24.1.27 та 9.24.10.1
Cisco Secure FTD:
- 7.0 і раніші — виправлено в 7.0.11
- 7.2 — виправлено в 7.2.13
- 7.4 — виправлено в 7.4.9
- 7.6 — виправлено в 7.6.7
- 7.7 — виправлено в 7.7.14
- 10.0 — виправлено в 10.0.3
- 10.1 — виправлено в 10.1.1
Cisco вказує, що повноцінного тимчасового рішення (workaround) для CVE-2026-76418 не існує. Як тимчасовий захід до оновлення рекомендується: вимкнути список тунельних груп, якщо DefaultWEBVPNGroup не використовує вторинну автентифікацію, або вимкнути вторинну автентифікацію на заторкнутих тунельних групах. Компанія попереджає, що ці заходи знижують рівень безпеки VPN віддаленого доступу і мають розглядатися як тимчасові.
UAT-11473 і фреймворк KeyDrift: APT-кампанія проти SD-WAN
Паралельно з випуском патча для CVE-2026-76418 Cisco розкрила інформацію про діяльність APT-групи, яка відстежується як UAT-11473. За даними дослідження Cisco Talos, група експлуатувала CVE-2026-20127 — критичну вразливість обходу автентифікації (CVSS 10.0, CWE-287) у Cisco Catalyst SD-WAN Controller, Manager і Validator. Ця вразливість, зареєстрована в NVD і внесена до каталогу CISA KEV ще 25 лютого 2026 року, зачіпає всі типи розгортання — як локальні, так і хмарні, розміщені Cisco, — незалежно від конфігурації пристрою. Ми уже писали про вразливості в Cisco SD-WAN, і нинішнє розкриття підтверджує стійкий інтерес просунутих угруповань до цієї інфраструктури.
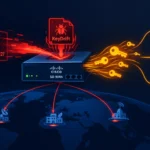
Після успішної експлуатації CVE-2026-20127 зловмисники встановлювали спеціалізований шкідливий фреймворк KeyDrift, що складається з кількох компонентів, зокрема PolyFlame та LittleFilch. За даними Talos, фреймворк працює безпосередньо всередині процесів площини керування SD-WAN і здатен:
- Перехоплювати розшифрований керувальний трафік
- Витягувати метадані керувальних сесій і ключовий матеріал площини даних
- Готувати та передавати зібрані дані з використанням зашифрованих записів
Talos зазначає, що в проаналізованих зразках PolyFlame не виявлено жорстко закодованих IP-адрес, доменів зворотного виклику, URL або портів прив’язки. Це суттєво ускладнює виявлення на основі мережевих індикаторів компрометації й робить телеметрію процесів та площини керування ключовою поверхнею для детектування.
Talos співвіднесла діяльність KeyDrift із техніками MITRE ATT&CK: T1055.008 (впровадження в процеси), T1574.006 (перехоплення порядку завантаження), T1040 (перехоплення мережевого трафіку), T1573.001 (шифрований канал), T1027.002 (обфускація), T1497.001 (виявлення пісочниці) та інші.
Атрибуція та цільові сектори
За даними Talos, UAT-11473 націлена на організації в секторах космічних і супутникових послуг, оборонних та аерокосмічних технологій, а також досліджень у сфері політики. Talos оцінює з високим рівнем упевненості, що інфраструктура UAT-11473 значною мірою перетинається з мережею прихованого доступу Silent Train, пов’язаною з угрупованням Volt Typhoon. Слід наголосити: це оцінка перетину інфраструктури, а не доказ тотожності двох угруповань. Незалежного підтвердження цієї атрибуції в доступних матеріалах не виявлено.
Оцінка впливу
Поєднання двох розкритих проблем створює серйозну картину загроз для організацій, що використовують мережеву інфраструктуру Cisco. CVE-2026-76418 становить безпосередню загрозу доступності для будь-якої організації з SSL VPN на базі ASA/FTD і вторинною автентифікацією — типовою конфігурацією для підприємств із підвищеними вимогами до безпеки віддаленого доступу. Відсутність потреби в автентифікації для експлуатації робить атаку тривіально доступною.
CVE-2026-20127 несе стратегічну загрозу: повний обхід автентифікації в контролерах SD-WAN відкриває шлях до компрометації всієї програмно-визначеної мережі, а фреймворк KeyDrift забезпечує довгострокову приховану присутність з автоматизованою ексфільтрацією криптографічного матеріалу.
Рекомендації
Для CVE-2026-76418: негайно оновіть ASA та FTD до виправлених версій. Якщо оновлення неможливе впродовж найближчих годин — вимкніть вторинну автентифікацію на заторкнутих тунельних групах як тимчасовий захід, усвідомлюючи зниження рівня безпеки VPN. Перевірте конфігурацію DefaultWEBVPNGroup на наявність параметра secondary-authentication-server-group.
Для CVE-2026-20127: оновіть Cisco Catalyst SD-WAN до виправлених версій (20.9.8.2, 20.12.5.3/20.12.6.1, 20.15.4.2 або 20.18.2.1 залежно від гілки). З огляду на характер KeyDrift — роботу всередині процесів площини керування без мережевих індикаторів — пріоритизуйте моніторинг аномалій у процесах SD-WAN і контрольній площині. Організаціям у цільових секторах (космос, оборона, аерокосмічні технології) слід провести ретроспективний аналіз активності на контролерах SD-WAN.
Обидві вразливості активно експлуатуються, і оновлення не терпить зволікань. Для CVE-2026-76418 пріоритетом є захист доступності VPN-інфраструктури в найближчі години; для CVE-2026-20127 — перевірка цілісності контролерів SD-WAN і пошук слідів KeyDrift, особливо якщо оновлення було відкладено з моменту початкового розкриття у лютому 2026 року.